Neue Etage, alte Baustellen.
Am alten Standort lief ein Gateway, für das der Hersteller keine Sicherheitsupdates mehr liefert. Von außen kam man über ein VPN mit einem gemeinsamen Konto ins Netz, die Cloud-Sicherung lief über eine Portweiterleitung. Beides blieb beim Umzug zurück.
Weiterlaufen sollte alles außer dem Gateway: Switche, Access Points, die beiden NAS und die Drucker. Ein Stockwerk am alten Standort blieb bis zum Jahresende in Betrieb und brauchte nach dem Abbau weiter ein eigenes Netz mit WLAN und Drucker. Dazu kam der Internetanschluss. DSL lieferte am neuen Standort nicht die nötige Bandbreite, und Glasfaser gab es dort noch nicht.
Erst eingerichtet, dann umgesteckt.
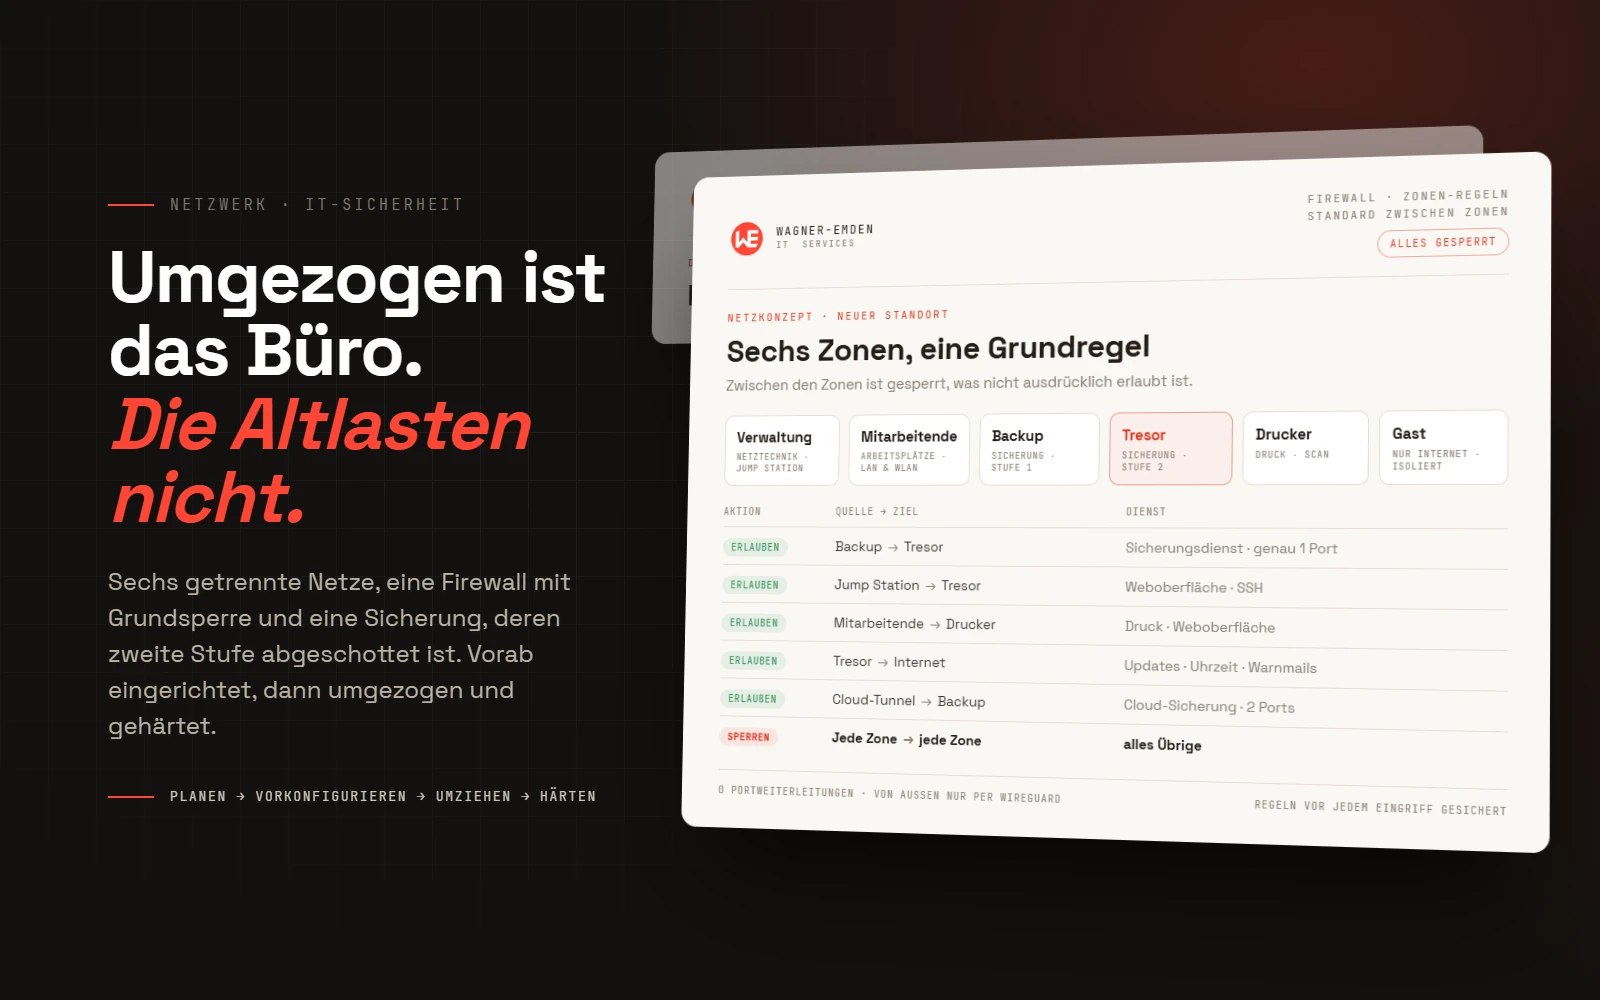
Bevor am alten Standort das erste Kabel gezogen wurde, war das neue Gateway fertig eingerichtet, eine UniFi Dream Machine SE. Sie teilt das Netz in sechs Bereiche mit je eigener Firewall-Zone. Zwischen den Zonen ist gesperrt, was nicht ausdrücklich erlaubt ist. Die Begehung der Etage hatte vorher gezeigt, dass die vorhandenen Netzwerkdosen reichen. Ins Internet geht es über einen Kabelanschluss mit fester IP-Adresse, dessen Router nur noch als Modem arbeitet.
Gesichert wird in zwei Stufen. Ein NAS sichert die Microsoft-365-Umgebung und einen Server in der Cloud. Ein zweites NAS legt davon jeden Tag ein vollständiges Abbild ab und steht in einem eigenen, abgeschotteten Netz. Hinein kommt nur der Sicherungsdienst, über genau einen Port. Welches Gerät die Verbindung aufbaut, habe ich in der Dokumentation des Herstellers nachgelesen, statt es anzunehmen. Freigegeben ist diese eine Verbindung, sonst nichts.
- Sechs getrennte Netze: Verwaltung, Mitarbeitende, Backup, Tresor, Drucker und Gäste
- Im Druckernetz erreichen Mitarbeitende nur das Drucken und die Weboberfläche der Geräte, Gäste kommen nur ins Internet
- Die Microsoft-365-Sicherung umfasst Postfächer, SharePoint und OneDrive; neue Postfächer und Teams kommen automatisch dazu
- Das Tresor-NAS darf ins Internet nur für Updates, die Uhrzeit und Warnmails
- Zwei getrennte WireGuard-Zugänge statt des alten VPN: einer für die Administration mit eigenem Schlüssel je Gerät, einer nur für die Cloud-Sicherung mit Zugriff auf genau zwei Ports
- Abbau am alten Standort nach schriftlichem Ablaufplan; das verbleibende Stockwerk lief danach eigenständig weiter
- Bis der Festnetzanschluss geschaltet war, lief die neue Etage acht Tage über Mobilfunk
- Meldet das Gateway einen Ausfall, wird daraus automatisch ein Ticket im Helpdesk
Keine einzige Portweiterleitung mehr.
Die beiden NAS erreicht man von außen nur noch über WireGuard. Den Fernwartungsdienst des Herstellers habe ich entfernt, sobald der eigene Zugang getestet war, und SSH auf Switchen und Access Points ist abgeschaltet. Über den neuen Anschluss kommen gemessen 894 Mbit/s im Download an.
Nach dem Umzug habe ich jede Einstellung gegengelesen. Dabei fiel ein Fehler auf, der leicht durchrutscht: Das Tresor-NAS fragte noch den Namensserver des alten Standorts, deshalb liefen Warnmails und Updateprüfung ins Leere. Inzwischen meldet es sich wieder und läuft auf der aktuellen Systemversion.